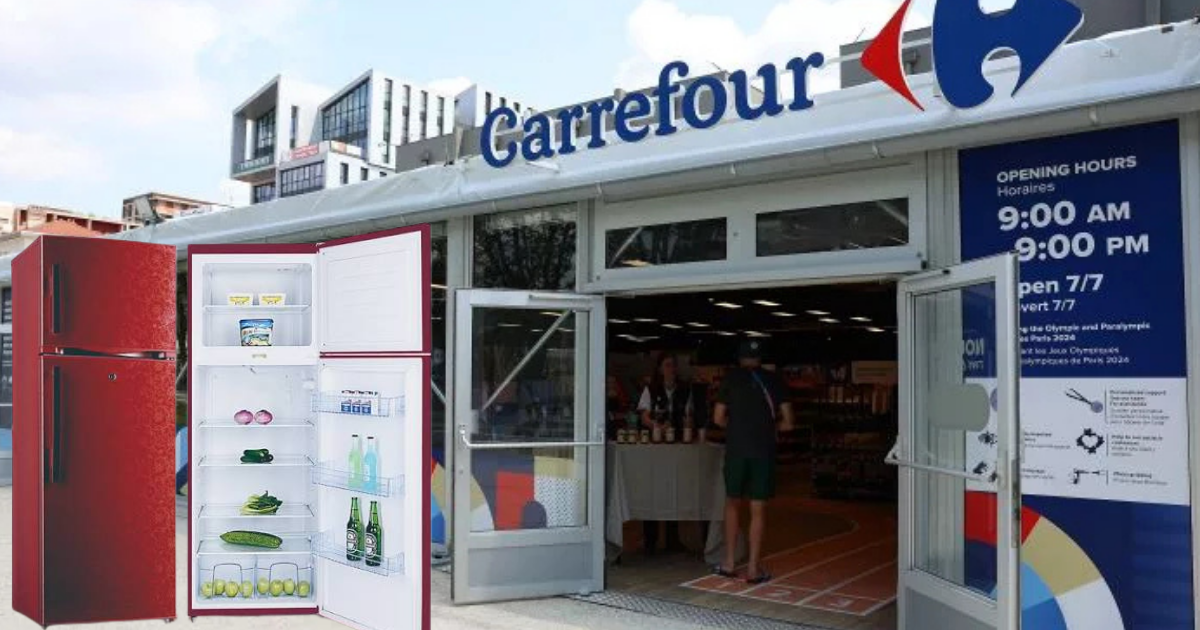
साइबर आक्रमणकारीले फ्रान्सका सयौँ सुपरमार्केटका फ्रिज तथा फ्रिजर नियन्त्रण प्रणालीमा हस्तक्षेप गरी तापक्रम बढाइदिँदा ठूलो परिमाणमा खाद्य सामग्री नष्ट भएको छ। अक्टोबर ११ र १२ को राति भएको आक्रमणबाट ताजा मासु, दुग्धजन्य पदार्थ तथा जमाएर राखिएका खाद्य सामग्री बिग्रिएका छन्। प्रारम्भिक अनुमानअनुसार यसबाट करोडौँ युरो बराबरको क्षति भएको छ।
यो आक्रमणले साइबर अपराधको जोखिम बैंक, कम्प्युटर र व्यक्तिगत विवरणमा मात्र सीमित नरहेको देखाएको छ। इन्टरनेटसँग जोडिएका उपकरणको नियन्त्रण प्रणालीमा पहुँच बनाएर दैनिक उपभोग्य वस्तुको भण्डारण र खाद्य आपूर्ति व्यवस्थामै क्षति पुर्याउन सकिने तथ्य यस घटनाबाट उजागर भएको छ।
फ्रान्सेली सञ्चारमाध्यमका अनुसार इन्टरमार्चे, कूपेरातिभ यू, कारफोर र मोनोप्रिक्सलगायतका सुपरमार्केट प्रभावित भएका छन्। प्रभावित पसलको सङ्ख्याबारे विभिन्न विवरण सार्वजनिक भए पनि सयौँ पसलमा समस्या देखिएको पुष्टि भएको छ। केही पसलका फ्रिज तथा शीतभण्डारको तापक्रम ५० डिग्री सेल्सियससम्म पुगेको थियो। कतिपय स्थानमा आगलागीसमेत भएको बताइएको छ।
फ्रिजको नियन्त्रण प्रणालीमै आक्रमण
आधुनिक सुपरमार्केटमा खाद्य सामग्री चिसो राख्ने उपकरणलाई केन्द्रीय नियन्त्रण प्रणालीमार्फत सञ्चालन गरिन्छ। तापक्रम नियमन, बरफ हटाउने प्रक्रिया, ऊर्जा खपतको निगरानी र टाढैबाट प्राविधिक जाँच गर्न यस्ता प्रणाली प्रयोग हुन्छन्।
आक्रमणकारीले यही प्रणालीमा अनधिकृत पहुँच बनाएर तापक्रम र बरफ हटाउने प्रक्रियासम्बन्धी सेटिङ परिवर्तन गरेको प्रारम्भिक विवरणमा उल्लेख छ। सामान्य अवस्थामा सीमित समयका लागि सञ्चालन हुने बरफ हटाउने प्रक्रिया लामो समयसम्म चल्ने गरी परिवर्तन गर्दा फ्रिज तथा फ्रिजरको तापक्रम अस्वाभाविक रूपमा बढेको थियो। यसले खाद्य सामग्री बिग्रिनुका साथै केही उपकरणमा समेत क्षति पुर्याएको थियो।
समाचार विवरणअनुसार प्रभावित उपकरणमध्ये डेनमार्कको डानफस कम्पनीले उत्पादन गरेका नियन्त्रण प्रणाली पनि थिए। पुरानो फर्मवेयर र सुरक्षा कमजोरी भएका उपकरणमार्फत आक्रमणकारीले प्रणालीको नियन्त्रण लिन सक्ने जोखिम देखिएको छ। यद्यपि, अनुसन्धानबाट सबै प्रभावित उपकरणमा एउटै सुरक्षा कमजोरी प्रयोग भएको पुष्टि भइसकेको छैन।
खाद्य सुरक्षा र आपूर्ति प्रणालीमा असर
फ्रिजको तापक्रम निर्धारित सीमाभन्दा लामो समयसम्म बढ्दा मासु, दूध, माछा र अन्य नाशवान् खाद्य सामग्री उपभोगका लागि असुरक्षित हुन सक्छन्। त्यसैले प्रभावित सुपरमार्केटले खाद्य सुरक्षामा जोखिम नहोस् भनेर ठूलो परिमाणमा सामान नष्ट गर्नुपरेको थियो।
पेरिसको अभियोजन कार्यालयले घटनाबारे अनुसन्धान सुरु गरेको छ। अनुसन्धानको उद्देश्य प्रभावित संस्थाको पहिचान, खाद्य सामग्रीमा भएको क्षति र आगलागीका घटनाबीचको सम्बन्ध पत्ता लगाउनु रहेको छ। फ्रान्सको राष्ट्रिय साइबर सुरक्षा निकायले पनि घटनाको अनुसन्धान गरिरहेको छ। अहिलेसम्म आक्रमणको जिम्मेवारी कसैले लिएको छैन।
इन्टरमार्चेका प्रमुख कार्यकारीले एक दिनको क्षति दशौँ मिलियन युरो पुग्न सक्ने अनुमान व्यक्त गरेका छन्। यद्यपि, सबै प्रभावित संस्थाको क्षति जोडिएको अन्तिम विवरण सार्वजनिक भइसकेको छैन।
अन्य देशका उपकरणमा पनि जोखिमको चिन्ता
फ्रान्समा भएको घटनापछि यस्तै प्रविधि प्रयोग गर्ने अन्य देशका सुपरमार्केट पनि साइबर आक्रमणको जोखिममा हुन सक्ने चिन्ता बढेको छ। अक्टोबर १२ र १३ को राति डिक्सेल कम्पनीका नियन्त्रण प्रणाली प्रयोग गर्ने केही पसलमा पनि मिल्दोजुल्दो प्रकृतिको आक्रमण भएको विवरण सार्वजनिक भएको छ। केही पसलमा समयमै समस्या पहिचान गरिएकाले खाद्य सामग्री नष्ट हुनबाट जोगिएको थियो भने अन्यत्र सामान फाल्नुपरेको थियो।
अक्टोबर १४ मा प्रकाशित युरोन्युजको विवरणअनुसार यस्तै जोखिममा रहेका हजारौँ उपकरण इन्टरनेटमा पहुँचयोग्य अवस्थामा हुन सक्ने भन्दै साइबर सुरक्षा विज्ञहरूले चेतावनी दिएका छन्।
यस घटनाले खाद्य आपूर्ति, औद्योगिक उपकरण र दैनिक जीवनमा प्रयोग हुने डिजिटल प्रणालीको सुरक्षा एकअर्कासँग जोडिएको देखाएको छ। विशेषज्ञहरूले पुराना उपकरण अद्यावधिक गर्ने, इन्टरनेटबाट हुने अनधिकृत पहुँच रोक्ने र नियन्त्रण प्रणालीको नियमित सुरक्षा परीक्षण गर्नुपर्ने आवश्यकतामाथि जोड दिएका छन्।
प्रतिक्रियाहरू
कृपया सभ्य र मर्यादित भाषामा प्रतिक्रिया दिनुहोस्। अपमानजनक, मानहानिकारक वा घृणा फैलाउने प्रतिक्रियाहरू हटाइनेछन्।
अहिलेसम्म कुनै प्रतिक्रिया छैन। आफ्नो विचार राख्ने पहिलो व्यक्ति बन्नुहोस्।